API REST
L’interfaccia di programmazione (API) Representational State Transfer (REST) pubblica aggiornamenti di stato e apre o chiude incidenti. Non può leggere dati.
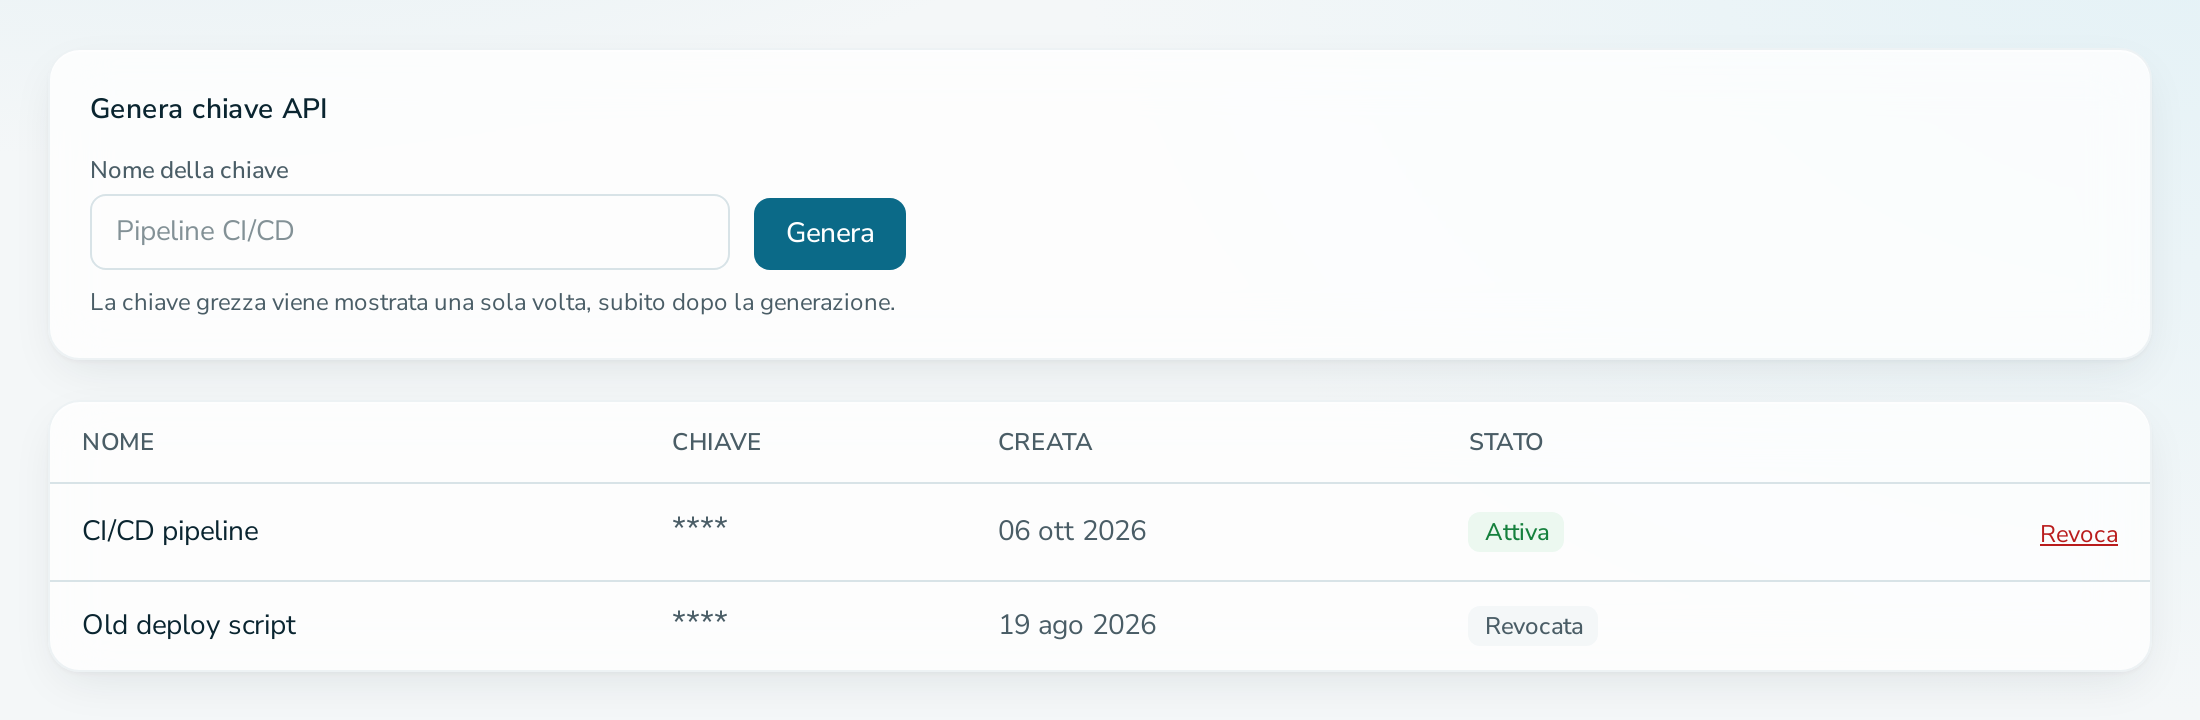
Chiavi API
- Una chiave appartiene a un servizio e può agire solo su quel servizio.
- I membri ADMIN creano e revocano le chiavi nella scheda Chiavi API.
- La chiave viene mostrata una sola volta, subito dopo la generazione. Viene salvato solo un hash.
- Le chiavi non scadono. Revoca una chiave per farla smettere di funzionare.
Autenticazione
Invia la chiave in una delle due intestazioni:
Authorization: Bearer <key>
X-Api-Key: <key>
Endpoint
| Metodo e percorso | Scopo | Successo |
|---|---|---|
POST /api/v1/services/{slug}/status |
Pubblicare un aggiornamento di stato. | 201 |
POST /api/v1/services/{slug}/incidents |
Aprire un incidente con il suo primo aggiornamento. | 201 |
PATCH /api/v1/incidents/{id}/close |
Chiudere un incidente. | 200 |
Corpo di un aggiornamento di stato
{
  "status": "DEGRADED",
  "message": "Markdown text, up to 4096 characters",
  "componentId": "optional UUID",
  "incidentId": "optional UUID of an open incident"
}
status è uno tra OK, DEGRADED, CRITICAL, MONITORING, MAINTENANCE, OFFLINE, con qualsiasi combinazione di maiuscole e minuscole.
Corpo di un incidente
{
  "title": "up to 256 characters",
  "status": "CRITICAL",
  "message": "up to 4096 characters",
  "componentId": "optional UUID"
}
Qui status deve usare il nome esatto in maiuscolo.
Errori
Gli errori sono documenti di problema RFC 7807.
| Causa | Codice di stato |
|---|---|
| Servizio, incidente o componente sconosciuto | 404 |
| Input non valido, stato sconosciuto, incidente chiuso, chiave di un altro servizio | 400 |
| Azione non consentita | 403 |
Gli aggiornamenti pubblicati tramite l’API attivano le stesse email di quelli pubblicati nel back office.